Shadow AI en entreprise : risques et comment l'encadrer (2026)
Shadow AI : pourquoi vos salariés utilisent l'IA en cachette, les risques (données, RGPD, AI Act) et un plan en 5 étapes pour l'encadrer sans l'interdire.

Quentin Bragard
Dans votre entreprise, quelqu'un a collé ce matin un contrat client dans un ChatGPT personnel pour en tirer une synthèse. Ce n'était pas de la malveillance : c'était le moyen le plus rapide de finir son dossier. Le shadow AI, c'est exactement ça. Et la plupart des directions découvrent son ampleur le jour d'un incident.
Mon point de vue est simple : on ne gagne pas contre le shadow AI en l'interdisant. On gagne en rendant la voie officielle plus pratique que la voie cachée. Cet article explique ce qu'est le shadow AI, pourquoi il existe, ce qu'il coûte vraiment, et comment l'encadrer en cinq étapes.
Le shadow AI : la définition
Le shadow AI (on dit aussi shadow IA, IA fantôme ou IA clandestine) désigne l'usage d'outils d'intelligence artificielle par des salariés en dehors du cadre validé par l'entreprise. Concrètement :
- un compte personnel ChatGPT, Claude, Gemini ou Mistral utilisé pour le travail ;
- une extension de navigateur qui résume, traduit ou reformule ce qui s'affiche à l'écran ;
- un assistant IA activé par défaut dans un logiciel déjà acheté (CRM, suite bureautique, outil de support) sans que personne ne l'ait évalué ;
- un outil de transcription de réunion branché sur l'agenda d'un salarié.
Le phénomène est massif. Dans le Work Trend Index 2024 de Microsoft et LinkedIn (31 000 personnes interrogées dans 31 pays, dont la France), 75 % des travailleurs du savoir utilisent l'IA au travail, et 78 % de ces utilisateurs apportent leurs propres outils. Microsoft a un nom pour ça : BYOAI, « bring your own AI ».
En France, l'enquête Ipsos pour Greenworking publiée en juin 2025 (1 000 salariés du privé) trouve que deux salariés sur trois utilisent déjà l'IA générative, que seuls 55 % en informent leur manager, et que seuls 32 % s'en tiennent systématiquement aux outils homologués par leur entreprise.
Shadow AI et shadow IT : ce qui change
Le shadow IT est un vieux sujet pour les DSI : le SaaS acheté à la carte bancaire, le partage de fichiers personnel, le tableur devenu application critique. Le shadow AI en est une forme, mais trois différences le rendent plus difficile à traiter.
Il ne s'installe pas. Pas de logiciel, pas de licence, pas de note de frais pour la version gratuite. Un onglet de navigateur suffit. Les outils classiques de détection du shadow IT, qui repèrent des applications ou des achats, voient peu de chose.
Il passe par le contenu. Le risque du shadow IT, c'est surtout l'outil. Le risque du shadow AI, c'est ce qu'on y colle : un contrat, une base clients, un budget, du code source. Le même outil est anodin pour reformuler un message et problématique pour analyser un dossier RH.
Il entre dans les décisions. Une synthèse, une analyse ou un chiffre produit par une IA finit dans une note de direction, une réponse à un client ou une offre commerciale, sans que personne ne sache qu'une IA y a contribué ni que quelqu'un l'a vérifié.
Pourquoi vos salariés utilisent l'IA en cachette
Le shadow AI n'est pas un problème de discipline. C'est un signal : vos équipes ont trouvé quelque chose d'utile et l'entreprise ne leur a pas encore proposé de cadre. Les causes se ressemblent d'une organisation à l'autre.
- Aucun outil officiel, ou un outil moins bon. Quand l'outil validé est plus lent, moins performant ou réservé à quelques licences, le salarié retourne à celui qu'il connaît.
- Des règles floues. Sans charte, personne ne sait ce qui est permis. Dans le doute, on ne demande pas, et on ne dit rien.
- La peur d'être jugé. Le Work Trend Index 2024 relève que 52 % des utilisateurs d'IA hésitent à reconnaître qu'ils s'en servent pour leurs tâches les plus importantes. Avouer qu'on utilise l'IA, c'est parfois avoir l'impression d'avouer qu'on triche.
- Pas de porte d'entrée. Un salarié qui a trouvé un bon usage n'a nulle part où le proposer. Il le garde pour lui, ou le partage en douce à deux collègues.
Remarquez qu'aucune de ces causes ne se règle par une interdiction. Toutes se règlent par une offre.
Les risques concrets du shadow AI
Fuite de données
C'est le risque le plus visible. Selon le rapport IBM 2025 sur le coût des violations de données (600 organisations touchées par une violation entre mars 2024 et février 2025, étude menée par le Ponemon Institute), une organisation sur cinq déclare une violation liée au shadow AI. Pour les organisations où le shadow AI est très présent, le surcoût moyen atteint 670 000 dollars par rapport à celles où il est faible ou absent.
RGPD
Coller des données personnelles (un fichier clients, un CV, un compte rendu d'entretien) dans un service non validé, c'est un traitement que l'entreprise n'a ni documenté ni encadré par contrat. Dans ses recommandations sur le déploiement de l'IA générative, la CNIL demande de définir les usages autorisés et interdits, en citant l'exemple de « ne pas fournir de données personnelles au système », et de vérifier si le prestataire peut réutiliser les données saisies. Dans les incidents liés au shadow AI recensés par IBM, des données personnelles ont été compromises dans 65 % des cas.
Propriété intellectuelle et secret des affaires
Une offre commerciale, un procédé, une feuille de route produit ou du code source soumis à un outil grand public sortent du périmètre que l'entreprise contrôle. Selon le même rapport IBM, la propriété intellectuelle a été touchée dans 40 % des incidents liés au shadow AI. Et un secret des affaires mal protégé est plus difficile à défendre.
AI Act : l'obligation de maîtrise de l'IA
L'article 4 du règlement européen sur l'IA s'applique depuis le 2 février 2025. Dans sa rédaction issue du règlement (UE) 2026/1744, entré en vigueur en juillet 2026, il impose aux fournisseurs et aux déployeurs de systèmes d'IA de prendre « des mesures pour favoriser le développement de la maîtrise de l'IA par leur personnel », sans les contraindre à garantir un niveau précis par personne.
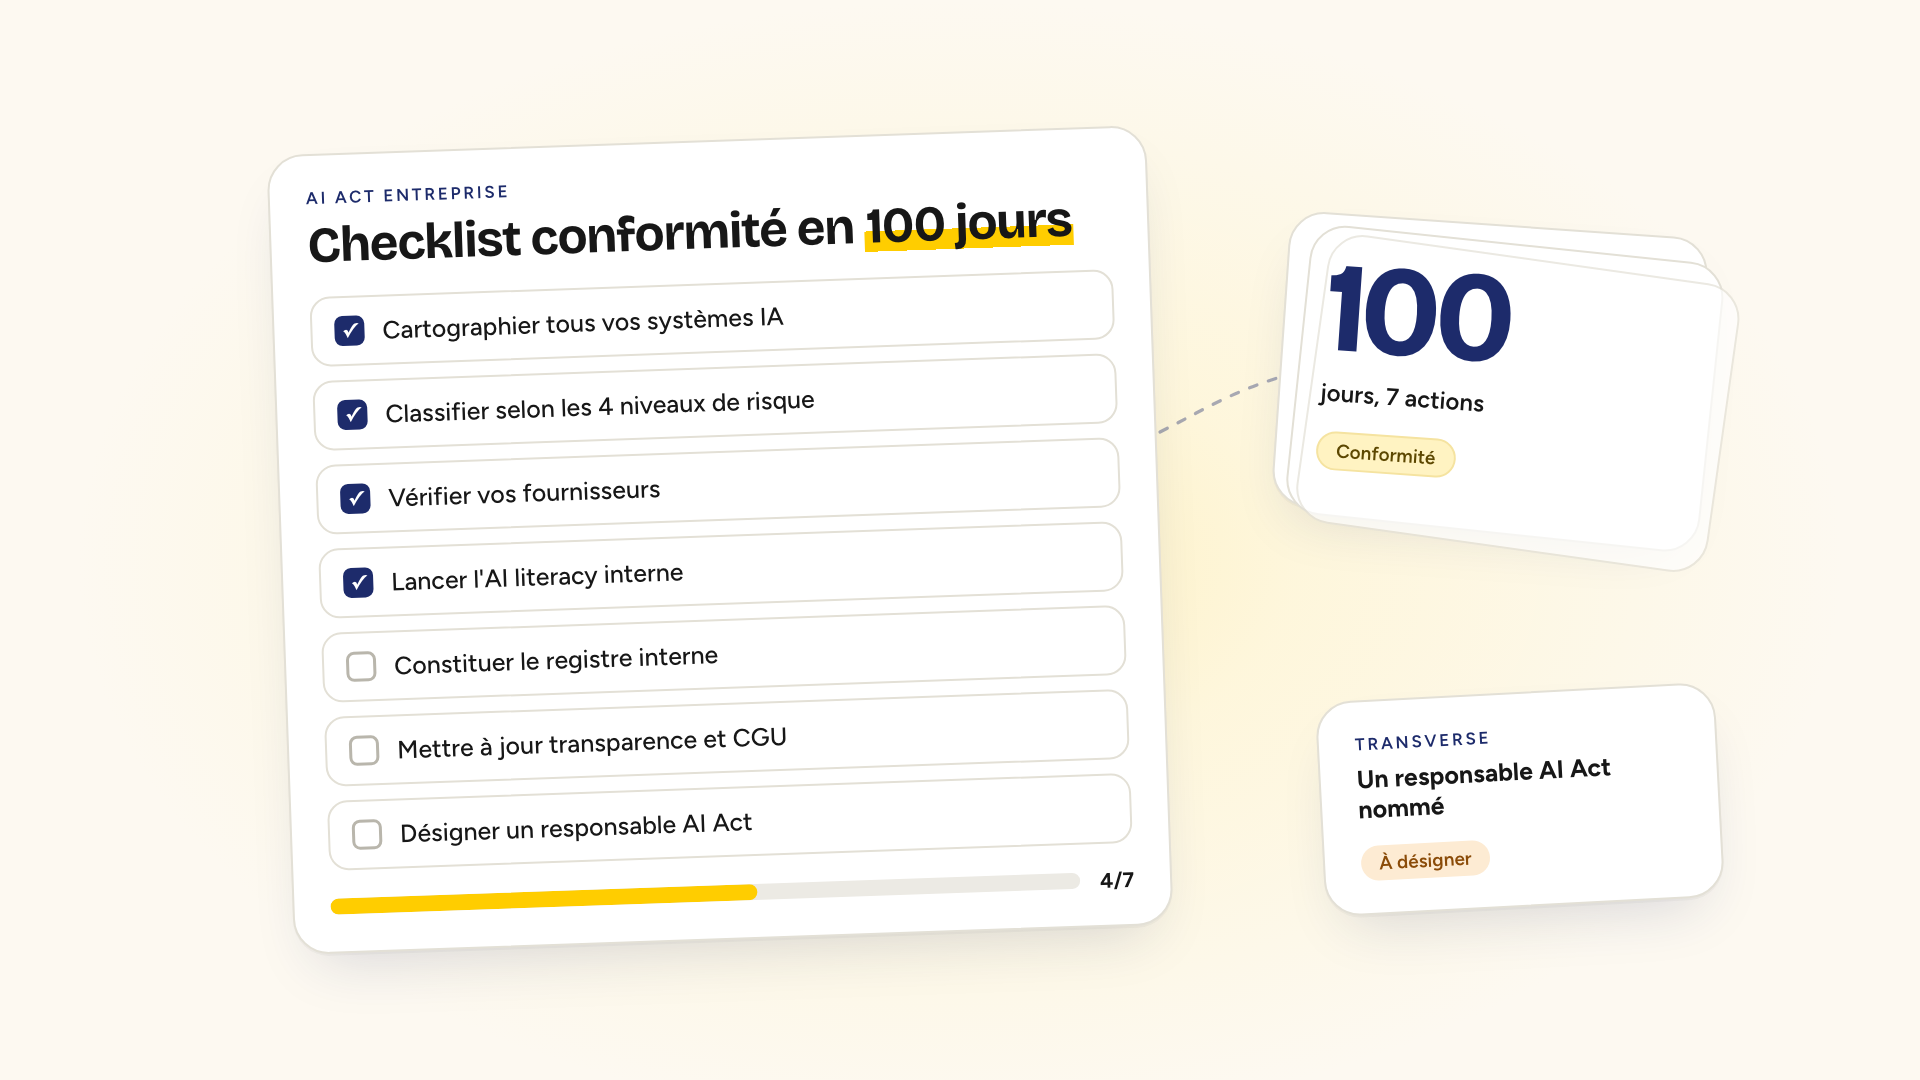
Une entreprise dont les salariés utilisent ChatGPT pour leur travail est concernée. La Commission européenne le dit explicitement : ces salariés doivent être informés des risques propres à l'outil, par exemple les hallucinations. Aucun certificat n'est exigé, et les autorités nationales de surveillance du marché contrôlent l'application de ces règles depuis le 2 août 2026. Le problème du shadow AI est simple : on ne peut pas former aux risques d'outils dont on ignore l'existence. Pour le reste du texte, voir notre checklist AI Act en 100 jours.
Décisions non tracées
Une analyse produite par une IA, reprise dans une note de comité sans relecture, devient une décision de l'entreprise. Si le chiffre était faux, personne ne saura d'où vient l'erreur. La CNIL rappelle d'ailleurs, dans les mêmes recommandations, que les résultats d'une IA générative peuvent être inexacts tout en paraissant plausibles.
Coûts éclatés
Les abonnements individuels remboursés en note de frais, les licences doublées entre services, les outils payés par trois équipes pour le même besoin : sans vue d'ensemble, la dépense IA n'est ni visible ni négociable.
Pourquoi interdire ne marche pas
La tentation est compréhensible : bloquer les domaines des services d'IA sur le proxy, publier une note qui interdit tout, et considérer le sujet clos. Ça ne règle rien.
L'usage ne disparaît pas, il se déplace : vers le téléphone personnel, la 4G, le poste de la maison. La DSI y perd la seule chose qu'elle avait, un peu de visibilité. Et elle envoie un message que les équipes retiennent : « ici, l'IA est suspecte ». Les salariés qui avaient trouvé de bons usages arrêtent d'en parler, et ce savoir-faire reste caché.
La plupart des entreprises n'en sont d'ailleurs pas encore à la politique formalisée. Dans l'enquête 2025 sur les DPO et l'IA menée par la CNIL, la DGEFP, l'Afpa et l'AFCDP auprès de 2 390 délégués à la protection des données, seules 19 % des organisations ont formalisé une stratégie ou une politique dédiée à l'IA, et 32 % ont mis en place des actions de sensibilisation ou une charte de bon usage auprès des salariés.
Une interdiction ciblée garde sa place : certaines données ne doivent aller dans aucun outil d'IA externe, et certains services ont des conditions inacceptables. Mais une interdiction générale sans alternative, c'est organiser le shadow AI.
Comment détecter le shadow AI
Le Cisco Cybersecurity Readiness Index 2025 (8 000 responsables interrogés dans 30 pays) montre que 60 % des organisations ne se sentent pas capables de détecter les usages d'IA non encadrés. On peut faire mieux avec ce qu'on a déjà :
- Les journaux réseau : le proxy et le DNS montrent quels services d'IA sont appelés, depuis quels services, à quelle fréquence.
- Les extensions de navigateur : l'inventaire des postes gérés révèle les assistants installés.
- Les achats : notes de frais et abonnements SaaS payés hors DSI.
- Les logiciels déjà signés : listez les fonctions d'IA activées par défaut dans votre CRM, votre suite bureautique, vos outils RH et de support.
- Les équipes elles-mêmes : une enquête courte et anonyme (« quels outils, pour quelles tâches, avec quelles données ? ») en apprend souvent plus que les journaux.
Une règle : mesurez des flux, pas des personnes. Lire les prompts de chacun détruit la confiance, et avec elle toute chance que les usages remontent d'eux-mêmes. Ce qui compte, c'est la carte : quels outils, pour quoi, dans quels services.
Encadrer le shadow AI en cinq étapes
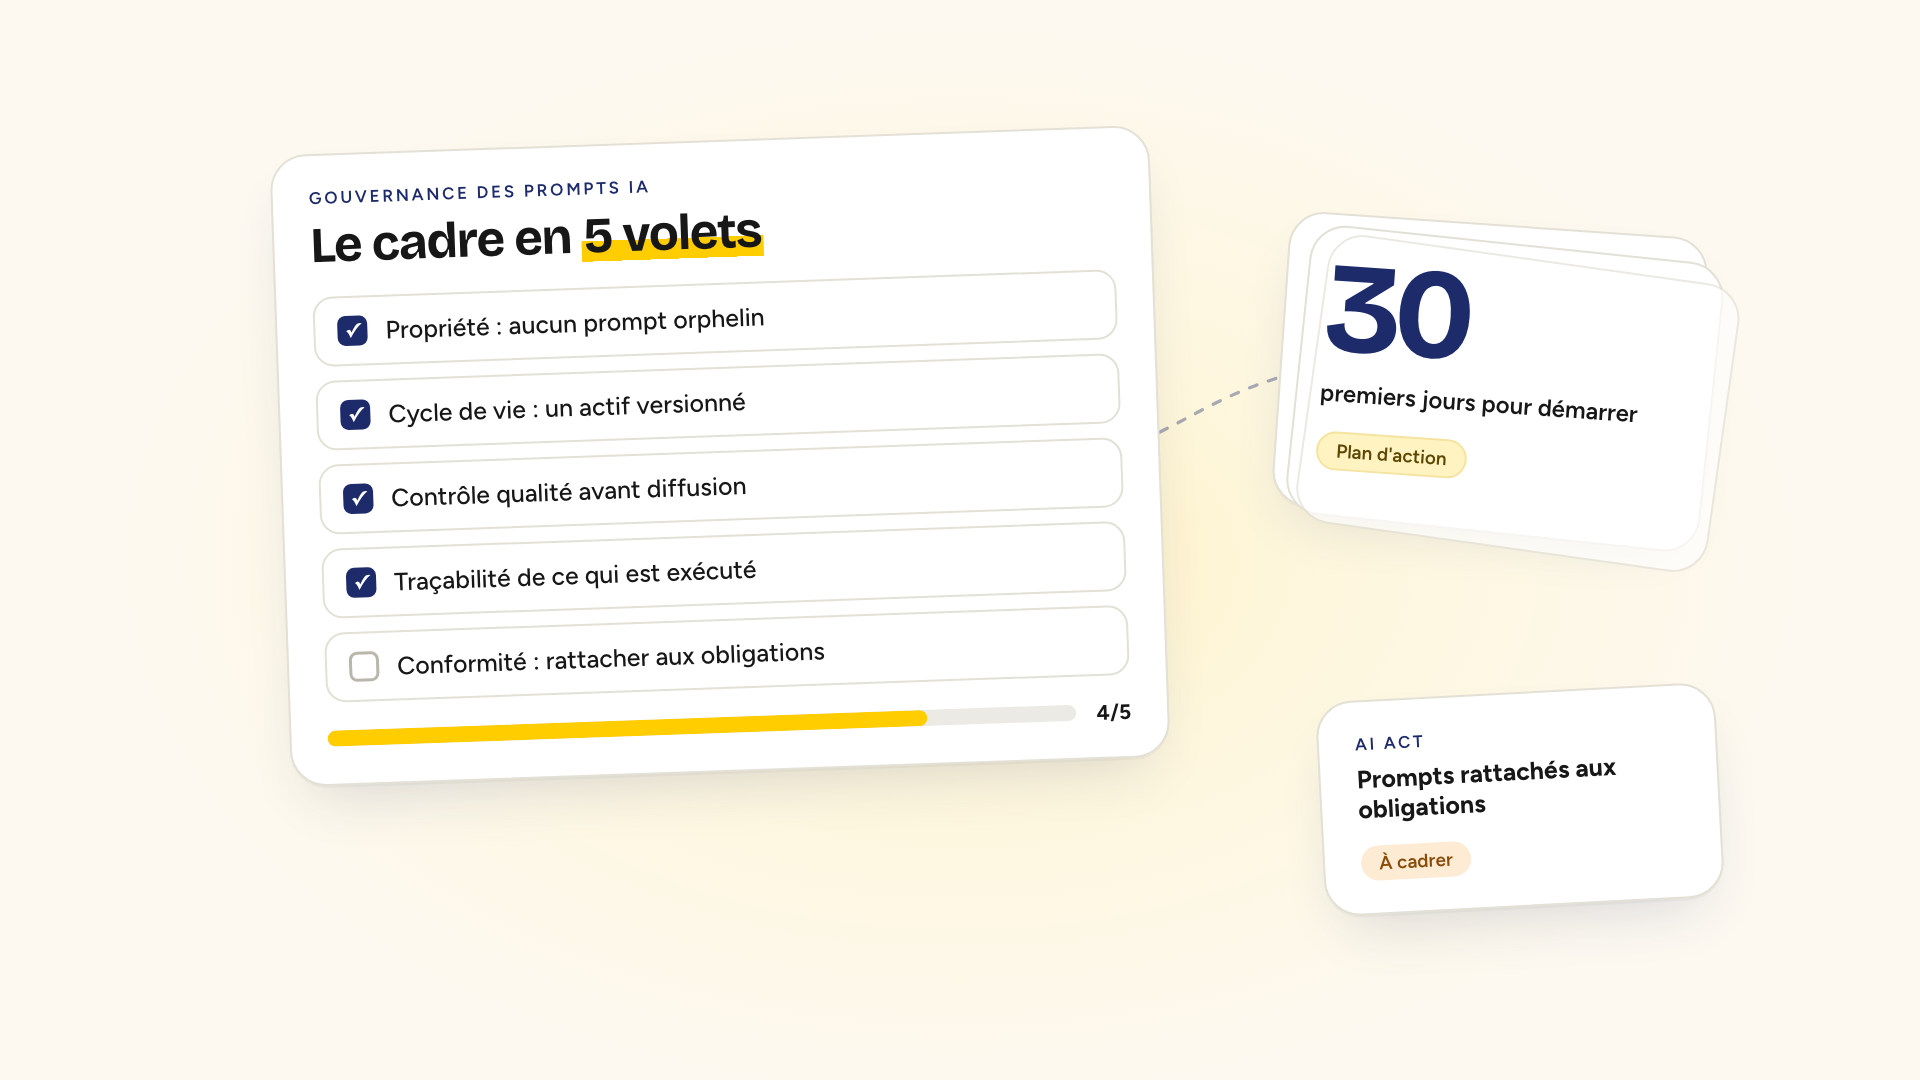
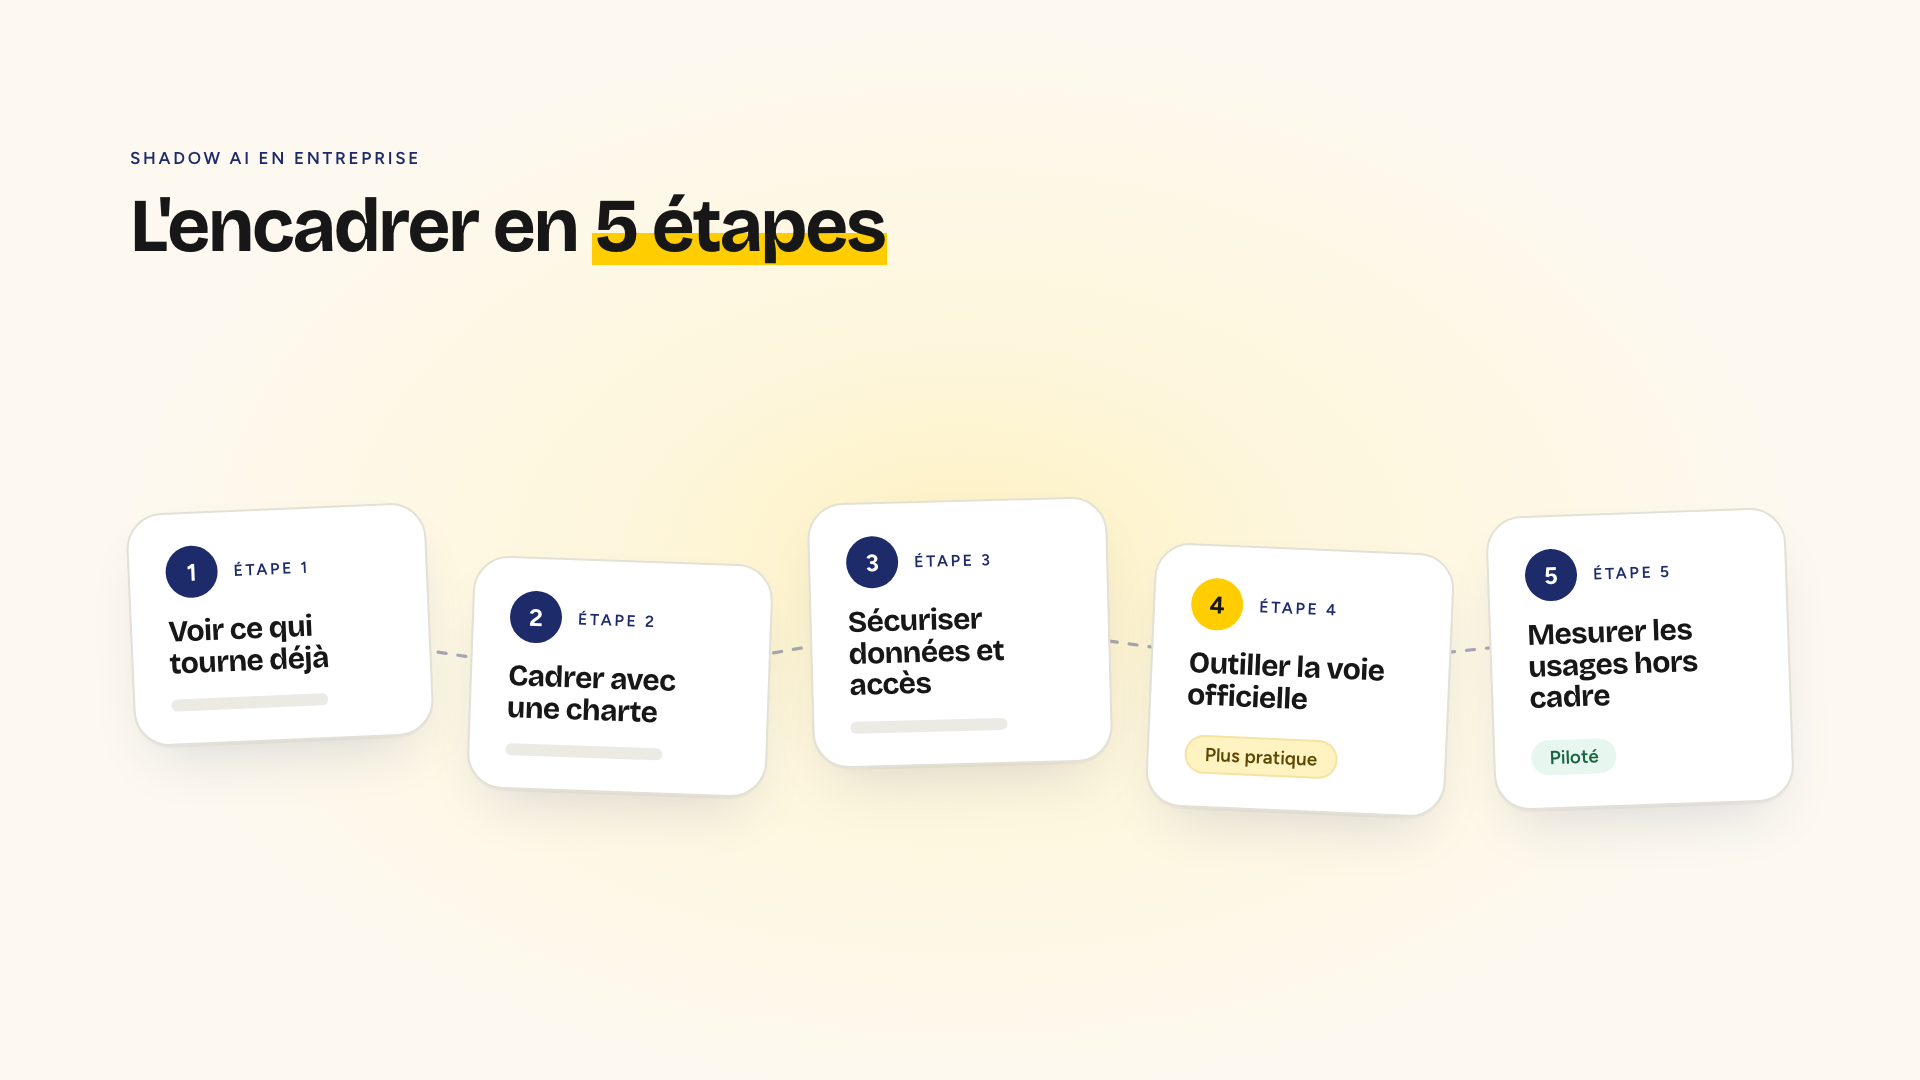
C'est la démarche de notre checklist de gouvernance du shadow IA (20 points de contrôle, à télécharger) : voir, cadrer, sécuriser, outiller, mesurer. Dans cet ordre.
1. Voir : cartographier ce qui tourne déjà
Inventoriez les outils réellement utilisés avec les sources ci-dessus, puis qualifiez les usages par service : qui utilise quoi, sur quel type de contenu. Repérez en priorité les usages à risque élevé, ceux qui touchent des données clients, des contrats, du code ou des données RH. Cette carte est aussi la meilleure liste de besoins que vous aurez jamais : chaque usage caché est une demande que l'entreprise n'a pas servie.
2. Cadrer : une charte applicable, pas une interdiction
Classez vos données par niveau de sensibilité et décidez, pour chaque niveau, ce qui peut aller dans quel outil. Publiez la liste des outils autorisés et, surtout, une procédure simple pour en faire ajouter un : sans porte d'entrée, le contournement est garanti. Précisez les cas qui exigent une relecture humaine, en particulier tout ce qui engage l'entreprise auprès d'un client. Pour ne pas partir d'une page blanche, utilisez notre modèle de charte IA.
3. Sécuriser : contrats, accès et traçabilité
Pour chaque outil retenu, vérifiez par écrit et dans le contrat que vos données ne servent pas à entraîner les modèles, documentez l'hébergement et les sous-traitants, imposez l'authentification unique et testez la révocation des accès au départ d'un salarié. Associez dès le départ le DPO, le RSSI et les métiers, comme le recommande la CNIL.
4. Outiller : rendre la voie officielle plus pratique
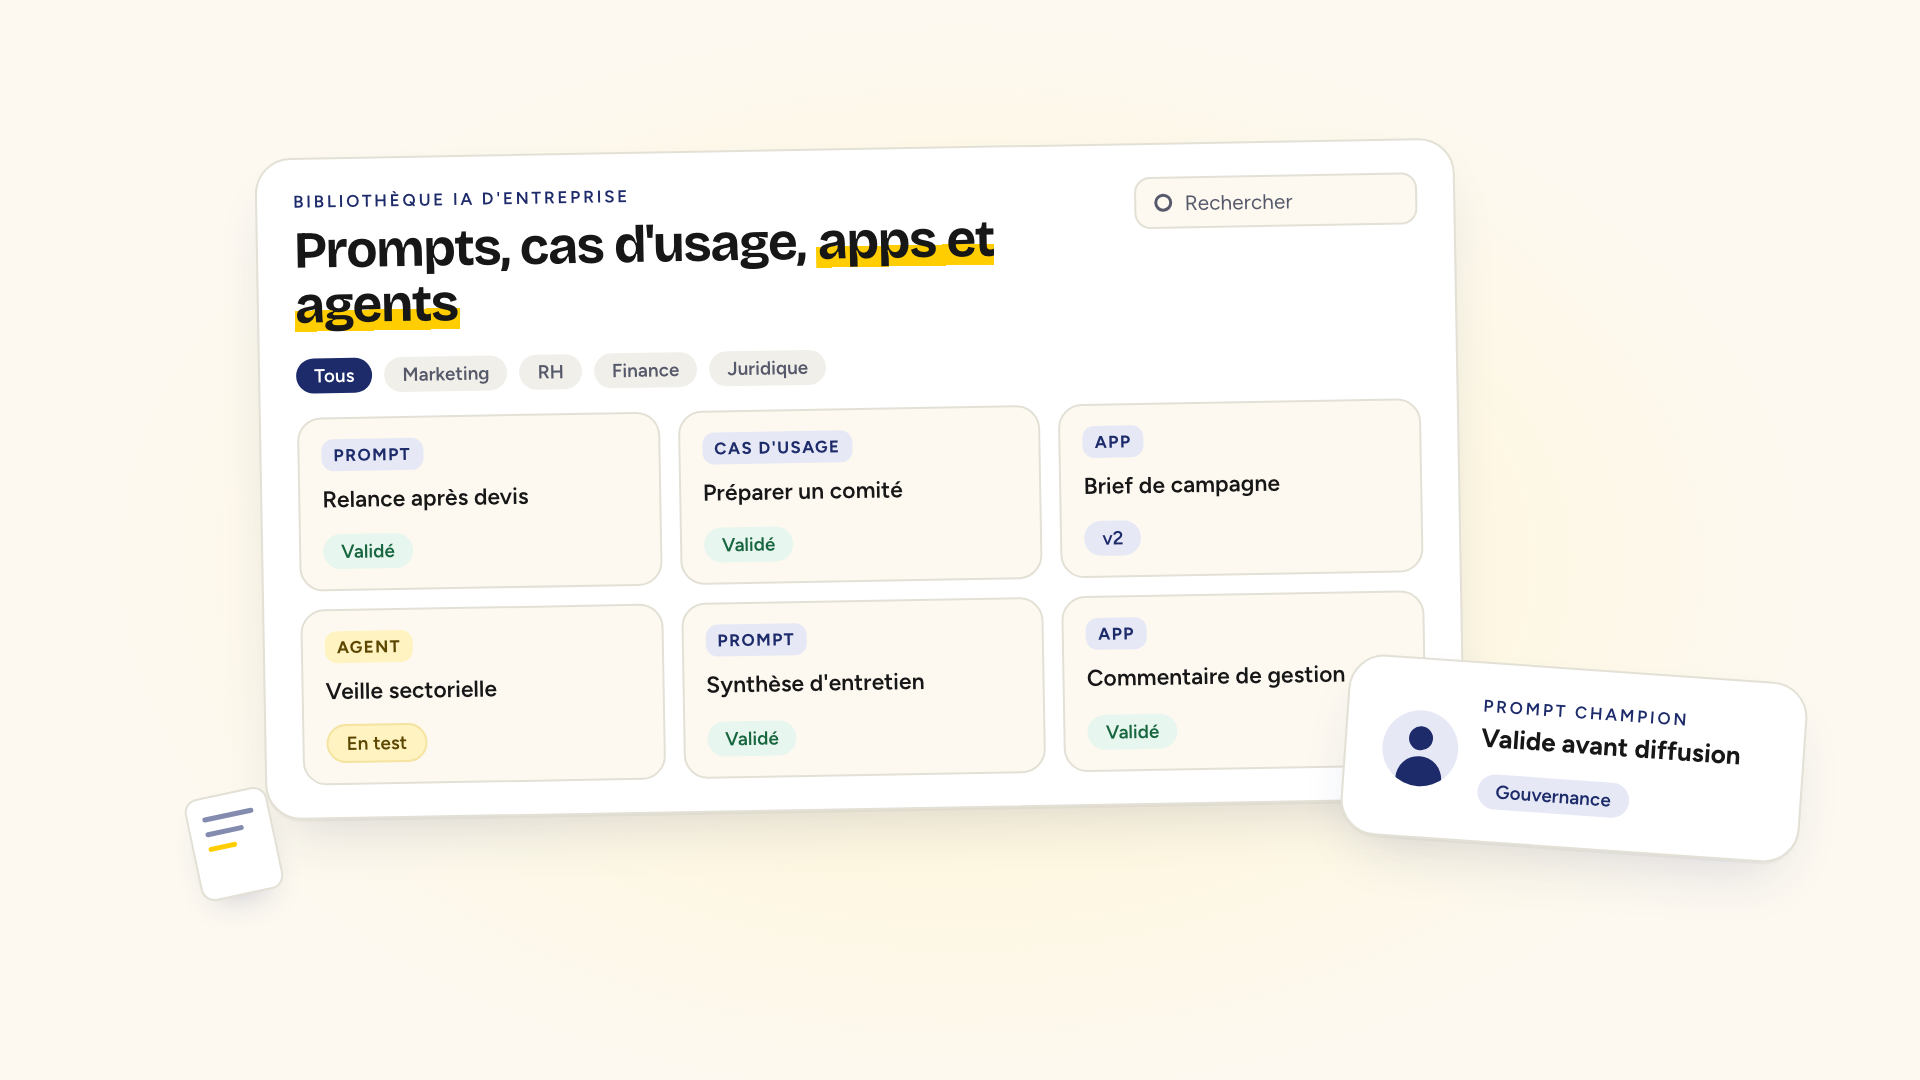
C'est l'étape qui fait la différence, et la plus souvent négligée. Un outil validé moins bon que celui utilisé en douce ne sera pas adopté : il sera contourné. Donnez aux équipes un outil au moins aussi bon, puis une raison de l'ouvrir : des prompts et des usages déjà validés pour leur métier, une bibliothèque commune où retrouver ce qui marche, et des référents qui répondent aux questions. Formez sur les cas réels du poste plutôt qu'avec une sensibilisation générique : c'est aussi la meilleure réponse à l'article 4 de l'AI Act.
Et ouvrez une porte aux usages qui viennent du terrain. Le salarié qui a trouvé un bon prompt doit pouvoir le proposer, le voir validé par un référent, puis partagé à toute son équipe. C'est le cœur de la gouvernance des prompts : transformer le savoir-faire caché en actif commun.
5. Mesurer : savoir si la politique fonctionne
Suivez l'adoption des outils validés service par service, la part des usages qui restent hors cadre dans le temps (c'est l'indicateur qui dit si votre politique est appliquée ou ignorée), et le coût par outil. Présentez-les à la direction à intervalle régulier. Sans ces chiffres, la première question du comité (« ça sert à quoi ? ») reste sans réponse.
Une charte IA que vos équipes liront vraiment
Un modèle de charte IA à adapter : outils autorisés, données interdites, validation humaine, rôles et procédure pour faire ajouter un outil.
Les erreurs à éviter
- Bloquer avant de voir. Vous déplacez l'usage là où vous ne le voyez plus, et vous perdez la carte des besoins.
- Surveiller le contenu individuel. Vous perdez la confiance des équipes et toute remontée volontaire.
- Une charte de trente pages. Personne ne la lit. Quelques pages, des exemples concrets, des renvois vers les outils.
- Un outil validé sans contenu. Une licence ouverte sans cas d'usage ni prompts métier reste vide, et le salarié retourne à son compte personnel.
- Pas de porte d'entrée pour les nouveaux outils. Si demander prend trois mois, personne ne demande.
- Des règles qui ne s'appliquent pas à tout le monde. Si la direction utilise ce qu'elle interdit aux équipes, la charte perd toute autorité.
- Déployer sans mesurer. Six mois plus tard, impossible de dire si le shadow AI a reculé.
Ce que fait Jaydai sur le shadow AI
Jaydai travaille sur l'étape 4 et l'étape 5. Les salariés proposent leurs usages, des référents métier les valident, et les équipes les retrouvent dans une bibliothèque commune de prompts, de skills, d'apps et d'agents, ouverte dans Claude, ChatGPT, Gemini et Copilot. L'entreprise organise les rôles et les permissions, et suit l'adoption et les coûts sur les usages couverts. La plateforme est certifiée ISO/IEC 27001 et héberge ses données dans l'Union européenne (détails sur notre page sécurité).
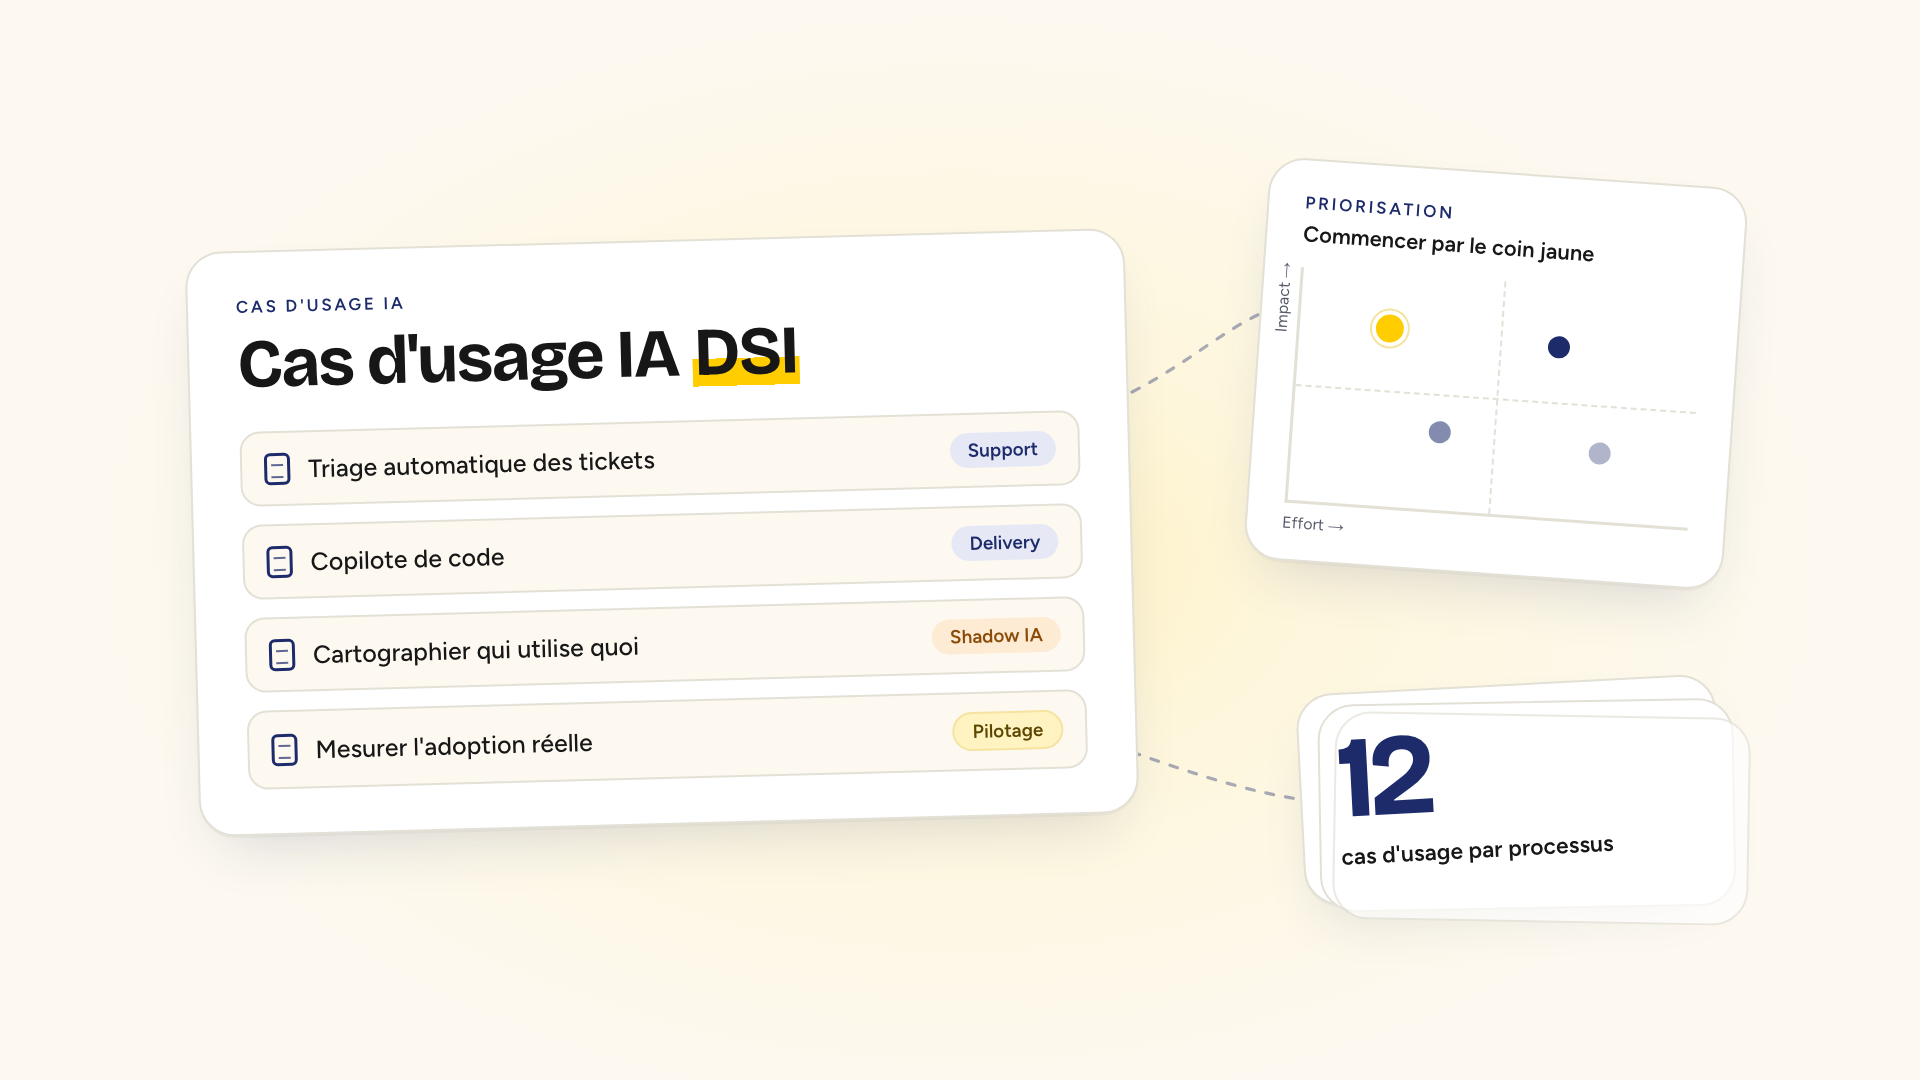
Pour situer cette approche parmi les autres, voir notre page plateforme d'adoption IA. Pour les usages propres à la DSI, notre article sur les cas d'usage IA pour la DSI détaille la cartographie des usages, et notre guide de l'adoption de l'IA en entreprise replace le sujet dans une démarche d'ensemble.
En résumé
Le shadow AI n'est pas une fraude à réprimer, c'est une demande à servir. Vos salariés utilisent déjà l'IA, avec ou sans vous. Le choix de la DSI n'est pas entre l'IA et pas d'IA : il est entre des usages invisibles et des usages pilotés.
- Voir : cartographier les usages réels, par service, sans surveiller les personnes.
- Cadrer : une charte courte, des données classées, une procédure pour ajouter un outil.
- Sécuriser : contrats, hébergement, accès, traçabilité des usages sensibles.
- Outiller : un outil validé au moins aussi bon, des usages métier prêts à l'emploi, des référents.
- Mesurer : adoption, part des usages hors cadre, coût par outil.
Pour démarrer cette semaine : téléchargez la checklist en 20 points et le modèle de charte IA.
Sources
Consultées le 17 novembre 2026.
- Microsoft et LinkedIn, 2024 Work Trend Index : AI at Work Is Here. Now Comes the Hard Part (8 mai 2024) : 75 % des travailleurs du savoir utilisent l'IA au travail, 78 % des utilisateurs apportent leurs propres outils, 52 % hésitent à le reconnaître pour leurs tâches importantes. Enquête Edelman Data & Intelligence auprès de 31 000 personnes dans 31 pays.
- Ipsos pour Greenworking, IA générative au bureau : entre enthousiasme, usages fantômes et crainte du remplacement (19 juin 2025) : 1 000 salariés du privé en France ; usage de l'IA générative, information du manager, recours aux outils homologués.
- IBM, Cost of a Data Breach Report 2025, communiqué (30 juillet 2025) : violations liées au shadow AI, surcoût, données personnelles et propriété intellectuelle touchées. Étude du Ponemon Institute sur 600 organisations.
- Cisco, Cybersecurity Readiness Index 2025, communiqué (7 mai 2025) : 60 % des organisations ne se sentent pas capables de détecter le shadow AI. 8 000 responsables dans 30 pays.
- CNIL, Comment déployer une IA générative ? La CNIL apporte de premières précisions (18 juillet 2024) : besoin identifié, usages autorisés et interdits, limites des résultats, choix du système, formation, gouvernance associant DPO et RSSI.
- CNIL, DGEFP, Afpa et AFCDP, Les DPO à l'heure de l'IA, enquête 2025 : 2 390 DPO interrogés du 5 au 21 novembre 2025 ; politiques IA formalisées, chartes et actions de sensibilisation.
- Journal officiel de l'Union européenne, Règlement (UE) 2026/1744 du 8 juillet 2026 (omnibus numérique sur l'IA) : nouvelle rédaction de l'article 4 du règlement (UE) 2024/1689 sur la maîtrise de l'IA.
- Commission européenne, AI Literacy : Questions & Answers : application de l'article 4 depuis le 2 février 2025, contrôle par les autorités nationales à partir du 2 août 2026, absence de certificat, cas des salariés qui utilisent ChatGPT.
Questions fréquentes
Qu'est-ce que le shadow AI ?
Le shadow AI, ou shadow IA, désigne l'usage d'outils d'intelligence artificielle par des salariés en dehors de tout cadre validé par l'entreprise : un compte ChatGPT personnel, une extension de navigateur, un assistant IA activé par défaut dans un logiciel déjà acheté. On parle aussi d'IA fantôme ou d'IA clandestine. Ce n'est pas un usage malveillant : c'est presque toujours un salarié qui veut aller plus vite avec l'outil qu'il a sous la main.
Quelle différence entre shadow AI et shadow IT ?
Le shadow IT désigne tout logiciel ou service utilisé sans l'aval de la DSI. Le shadow AI en est une forme, avec trois différences : il ne coûte rien et ne s'installe pas (un navigateur suffit), il passe par le contenu lui-même (le salarié colle un contrat, un fichier client ou du code dans l'outil), et il produit des résultats qui entrent dans des décisions sans que personne ne sache qu'une IA y a contribué.
Quels sont les risques du shadow AI pour une entreprise ?
Six risques principaux : la fuite de données confidentielles vers un service non maîtrisé, la violation du RGPD quand des données personnelles sont saisies, l'exposition de la propriété intellectuelle et du secret des affaires, le manquement à l'obligation de maîtrise de l'IA de l'article 4 de l'AI Act, des décisions qui reposent sur des résultats non vérifiés et non tracés, et des coûts éclatés en abonnements individuels. Le rapport IBM 2025 sur le coût des violations de données relève qu'une organisation sur cinq parmi celles étudiées déclare une violation liée au shadow AI.
Faut-il interdire ChatGPT en entreprise ?
Interdire sans proposer d'alternative déplace l'usage vers les téléphones et les comptes personnels, où la DSI n'a plus aucune visibilité. Une interdiction ciblée a du sens pour certaines données (données de santé, secrets industriels) ou certains outils dont les conditions ne conviennent pas. Mais la réponse durable est de fournir un outil validé au moins aussi pratique, avec des règles claires sur ce qu'on peut y mettre.
L'AI Act oblige-t-il à former les salariés qui utilisent l'IA ?
L'article 4 de l'AI Act, applicable depuis le 2 février 2025, impose aux fournisseurs et aux déployeurs de systèmes d'IA de prendre des mesures pour favoriser la maîtrise de l'IA de leur personnel. Depuis le règlement omnibus de juillet 2026, le texte précise que cette obligation n'impose pas de garantir un niveau précis par personne. La Commission européenne indique qu'aucun certificat n'est exigé et que les salariés qui utilisent un outil comme ChatGPT doivent être informés de ses risques, par exemple les hallucinations.
Comment détecter le shadow AI dans son entreprise ?
En croisant plusieurs sources sans surveiller les personnes : les journaux du proxy et du DNS vers les domaines des services d'IA, l'inventaire des extensions de navigateur, les notes de frais et abonnements payés hors DSI, les assistants IA activés dans les logiciels déjà signés, et une enquête anonyme auprès des équipes. Le but est de savoir quels outils servent à quoi, service par service, pas de lire les prompts de chacun.
Que doit contenir une charte IA d'entreprise ?
Les outils autorisés et la procédure pour en faire ajouter un, ce qu'on peut et ce qu'on ne peut pas soumettre à une IA selon la sensibilité des données, les cas qui exigent une relecture humaine, les rôles (qui valide, qui répond aux questions) et la façon dont les usages sont suivis. Une charte utile tient en quelques pages et renvoie vers des outils concrets.